Gerenciar a API
A API é o canal para sistemas externos consultarem ou registrarem dados autorizados na conta do escritório. Ela exige uma chave de acesso própria. A área de administração fica em Configurações → Integrações & API → API.
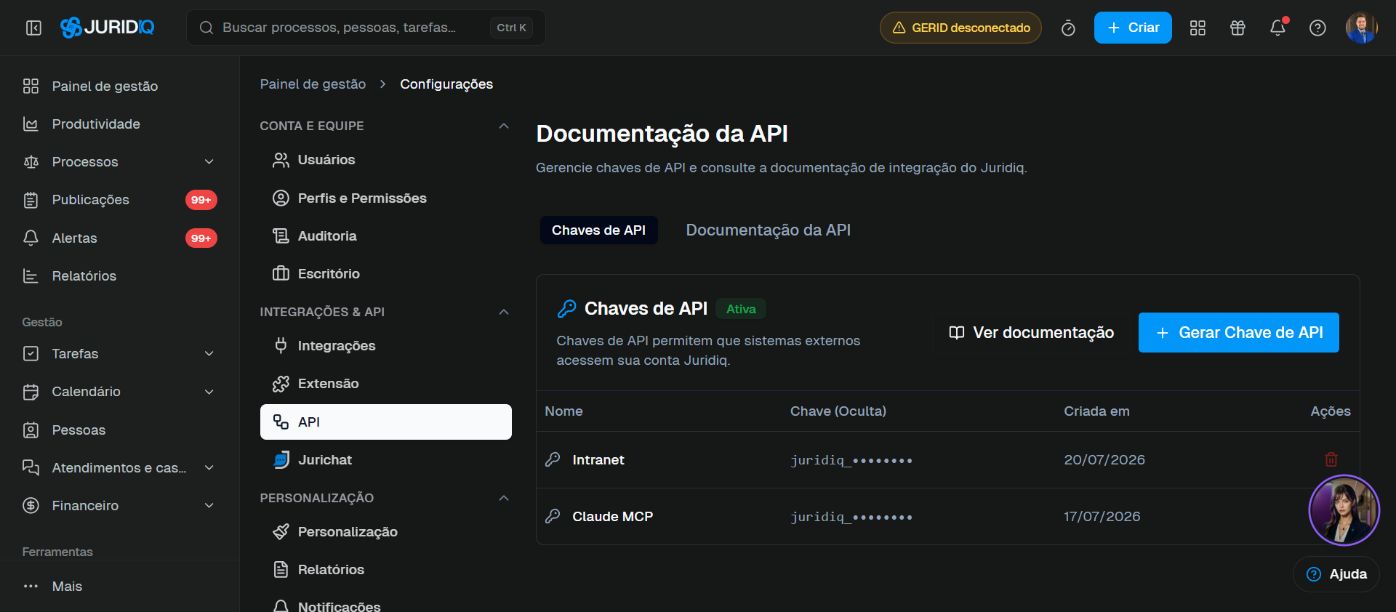
Para chegar lá, abra o menu do usuário, entre em Configurações e selecione API na seção Integrações & API. A tela se chama Documentação da API e mostra a área Chaves de API. O botão Documentação da API ou Ver documentação abre a referência técnica.
O que há na tela
Na área Chaves de API, o indicador Ativa mostra a disponibilidade da função. A tabela lista Nome, Chave (Oculta), Criada em e Ações. O valor aparece mascarado para não expor a credencial inteira. Gerar Chave de API cria uma nova chave; o ícone de remoção na linha revoga uma existente.
Uma chave permite que sistemas externos acessem dados do escritório. Crie uma chave por integração, use um nome que identifique o destino e revogue a chave se ela deixar de ser necessária ou for exposta.
Fazer a primeira integração
- Defina qual sistema precisa acessar o JuridIQ e quais operações serão necessárias.
- Siga Gerar ou revogar uma chave de API para criar uma credencial exclusiva para esse sistema.
- Abra Ver documentação e confira as rotas, os parâmetros e o formato de autenticação da operação desejada. A autenticação da API REST usa
x-juridiq-api-keyquando indicada na referência. - Teste primeiro uma consulta e confira que ela retorna os dados esperados antes de permitir gravações.
- Registre internamente quem usa a chave. Se a integração deixar de ser usada, remova a chave na mesma tela.
Encontrar os endpoints
Consulte a documentação oficial da API antes de configurar uma integração. A API REST e o servidor MCP têm instruções e condições próprias; não use a credencial REST como substituto de uma habilitação MCP. Consulte os guias de conexão do ChatGPT e do Claude pelo MCP.
Proteção de acesso
Trate a chave como uma senha: não a inclua em código público, screenshots, tickets abertos ou mensagens compartilhadas. A lista da plataforma exibe os valores mascarados. A revogação interrompe o acesso dos sistemas que usam aquela chave; atualize a integração com uma credencial autorizada se ela precisar continuar funcionando.